La cybersécurité ne commence pas avec des outils complexes
Quand on développe des applications, il est facile d’associer la cybersécurité à des sujets très techniques : chiffrement, tests d’intrusion, infrastructure ou détection d’attaques.
Pourtant, une grande partie de la sécurité repose d’abord sur des principes fondamentaux correctement appliqués.
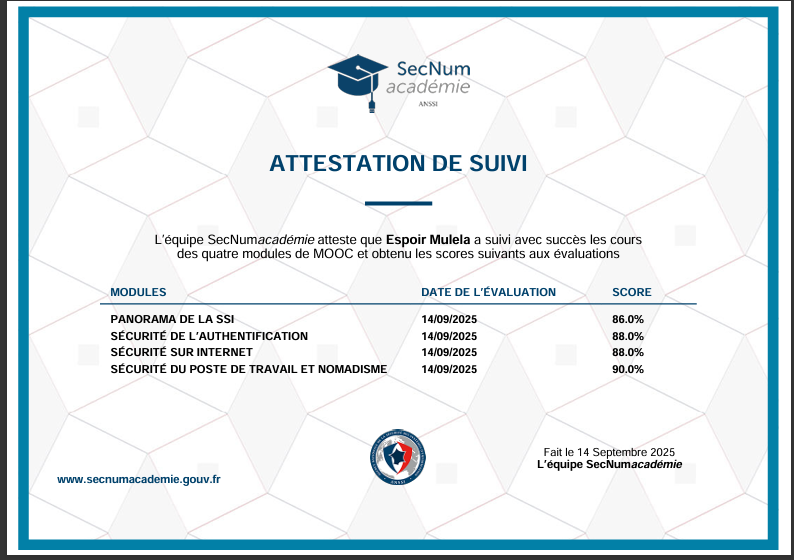
C’est dans cette logique que j’ai suivi le parcours SecNumAcadémie proposé par l’ANSSI.
Un parcours structuré autour de quatre modules
La formation couvre quatre domaines complémentaires :
- Panorama de la sécurité des systèmes d’information
- Sécurité de l’authentification
- Sécurité sur Internet
- Sécurité du poste de travail et nomadisme
J’ai terminé ces quatre modules en septembre 2025.
Au-delà de l’attestation, ce parcours m’a surtout permis de mieux structurer ma compréhension des risques liés aux accès, aux usages numériques et à la protection des environnements de travail.
Un lien direct avec mon travail de développeur
Même lorsqu’on n’exerce pas comme spécialiste en cybersécurité, ces principes influencent directement la manière de concevoir une application.
Dans mes projets, cela rejoint notamment des sujets comme :
- l’authentification ;
- les autorisations ;
- la protection des données ;
- la gestion des accès ;
- les communications HTTPS ;
- la sécurité des API ;
- la configuration des environnements de production ;
- l’application de bonnes pratiques côté serveur.
La sécurité ne devrait pas être une étape ajoutée à la fin d’un projet.
Elle doit faire partie des choix de conception dès le départ.
Ce que je retiens
Cette formation m’a rappelé qu’une architecture fiable repose autant sur les choix techniques que sur la discipline avec laquelle on applique les bonnes pratiques.
Elle constitue pour moi un socle que je souhaite continuer à approfondir à travers mes projets, mes déploiements et mon évolution professionnelle.